

Cybersécurité
Sécurité des produits connectés : vérifier avant de mettre sur le marché
Un défaut de sécurité coûte peu à corriger en conception et très cher une fois le produit installé chez vos clients. Nous examinons votre produit avant qu’il ne parte.
Le sujet
Pourquoi, et pour qui
Côté réseau
- Services distants
- Échanges avec le réseau
- Mécanisme de mise à jour
- Micrologiciel
- Interfaces de maintenance
- Carte électronique
Côté matériel
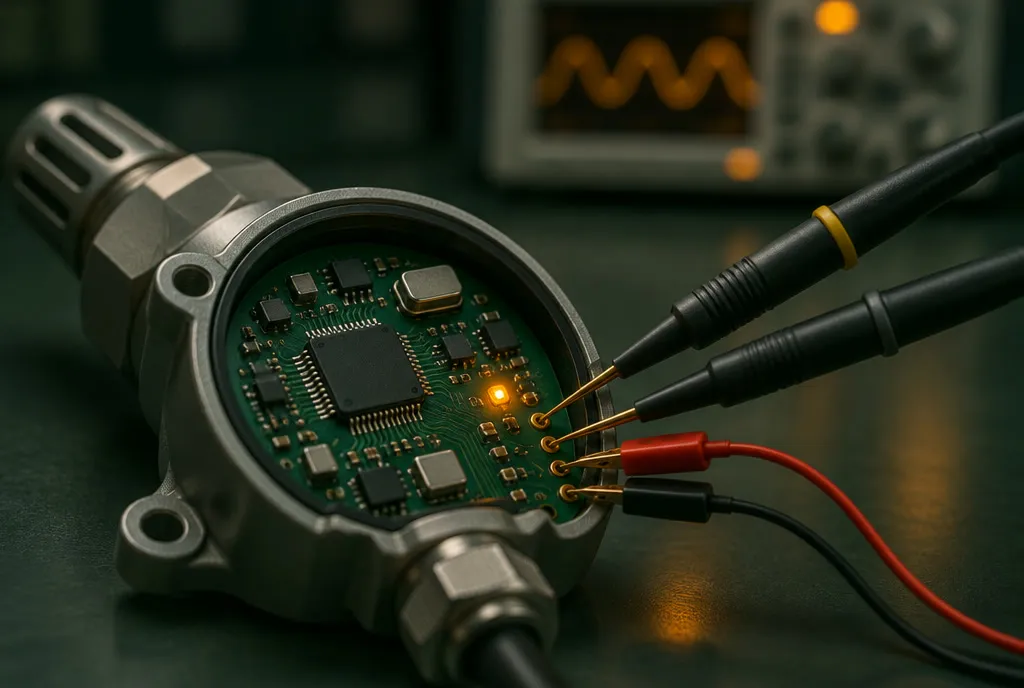
Un produit connecté se juge sur l’ensemble de la chaîne : la carte, le micrologiciel, les interfaces de maintenance, les échanges avec le réseau et les services distants, le mécanisme de mise à jour. Une faiblesse à un seul de ces endroits suffit.
La revue de sécurité produit s’adresse aux équipes de conception. Ses conclusions sont rédigées pour être appliquées, et elles alimentent directement le dossier demandé par le Cyber Resilience Act.
- Les fabricants qui préparent le lancement d’un produit connecté ou d’une nouvelle version.
- Les bureaux d’études qui veulent un regard extérieur avant la fabrication en série.
- Les industriels qui intègrent des équipements connectés et veulent en vérifier le niveau de sécurité.
Périmètre
Ce que nous examinons
- Architecture et modèle de menaces
- Qui peut atteindre quoi, par quel chemin, et avec quelles conséquences : la base de toute décision de conception.
- Micrologiciel
- Composants embarqués, secrets inscrits en dur, protections actives et mécanisme de mise à jour.
- Interfaces et communications
- Ports de maintenance, liaisons radio, protocoles et échanges avec les services distants.
- Composants logiciels
- Inventaire des composants (SBOM) et vulnérabilités connues qui les concernent.
- Vérifications sur le produit
- Des tests menés sur vos exemplaires, dans le cadre que vous avez autorisé par écrit.
Livrables
Ce que vous recevez
- Un rapport de revue : constats classés par gravité, avec leur preuve.
- Des recommandations de conception, rédigées pour vos équipes de développement.
- L’inventaire des composants logiciels du produit (SBOM).
- Les éléments réutilisables dans votre dossier de conformité CRA.
Déroulement
Comment se passe la mission
-
Cadrage
Produit, version, objectifs et limites de la revue.
-
Autorisation écrite
Le périmètre des vérifications est fixé par écrit avant tout test.
-
Revue et vérifications
Analyse documentaire, analyse du micrologiciel, vérifications sur le produit.
-
Restitution
Présentation des constats et des recommandations à vos équipes.
Questions fréquentes
Ce qu’on nous demande le plus souvent
À quel moment du projet faire la revue ?
Le plus tôt possible. Une revue d’architecture se fait dès la conception ; les vérifications sur le produit demandent un prototype représentatif. Les deux temps peuvent être séparés.
Devons-nous fournir le code source ?
Ce n’est pas indispensable, mais la revue est plus complète et plus rapide avec la documentation de conception et, si possible, les sources. Le cadre de confidentialité est fixé au contrat.
La revue vaut-elle conformité au CRA ?
Non, mais elle en produit plusieurs pièces : analyse des risques, inventaire des composants, preuves de vérification. Elle s’articule avec notre accompagnement à la conformité CRA.
Pour aller plus loin
Nos autres offres
À voir aussi
Test d’intrusion
Vos applications, vos réseaux, vos installations et vos équipements mis à l’épreuve dans un cadre écrit : ce qu’un tiers peut réellement obtenir, avec les preuves et les corrections.
Découvrir l’offreAudit d’exposition externe
Ce que votre entreprise montre sur Internet, vérifié avec votre accord, et un plan de correction classé par priorité.
Découvrir l’offreAudit OSINT
Ce que les sources ouvertes révèlent de votre entreprise et de ses dirigeants : fuites de données, identifiants, documents, comptes publics.
Découvrir l’offreConformité NIS2
La directive NIS2 étend les obligations de cybersécurité à dix-huit secteurs et, par contrat, à leurs fournisseurs. Savoir si vous êtes concerné, puis vous préparer.
Découvrir l’offreConformité CRA
Le Cyber Resilience Act conditionne la mise sur le marché des produits connectés. Nous préparons vos produits et votre dossier.
Découvrir l’offreGestion des risques cyber
Identifier vos risques cyber, les classer, décider quoi traiter : une analyse de risques et un registre que la direction peut piloter.
Découvrir l’offreAutomatisation
Conception, intégration et maintenance de systèmes automatisés sur mesure, avec leur sécurité pensée dès le départ.
Découvrir l’offreParlons de votre besoin.
Décrivez votre situation en quelques lignes : nous revenons vers vous avec une proposition de cadrage et un devis au forfait.